TEMMUZ-AĞUSTOS 2026 / TARIM TEKNOLOJİLERİ
Tarım ve gıda sistemleri siber güvenliğin kritik altyapılarından biri
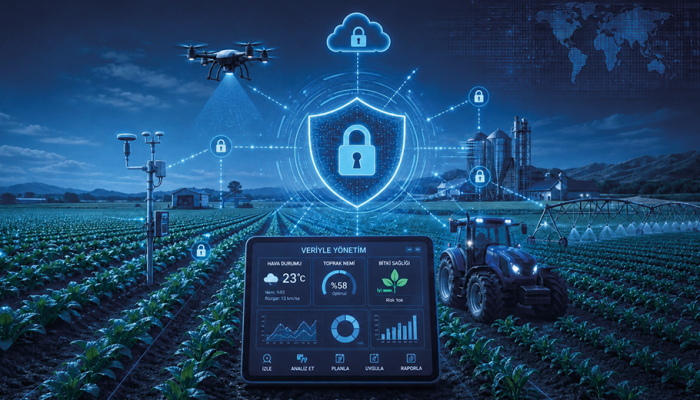
Bilgi teknolojileri ve dijitalleşme tarımı dönüştürürken siber güvenlik, siber suç ve dijital terör kavramlarını da beraberinde getirdi. Sensörlerle izlenen tarlalar, veriyle yönetilen üretim süreçleri ve otomasyona dayalı tarım altyapıları artık siber saldırıların potansiyel hedefi hâlinde. Bu tablo, tarım teknolojisinin ve siber güvenliğin tarım yönetimi için ne kadar hayati olduğunu gözler önüne seriyor. Millî güvenliğin ayrılmaz bir parçası olan konunun detaylarını, Tarım ve Orman Bakanlığı Bilgi Teknolojileri Genel Müdür Yardımcısı Yasin Hakkı Kocaman’a sorduk.
Siber güvenliği en yalın hâliyle nasıl tanımlarsınız?
Siber güvenliği doğru anlatabilmek için bir adım geriden, bilgi güvenliğinden başlamak gerekiyor. Çünkü siber güvenlik, kendi başına doğmuş bir kavram değil; bilgi güvenliğinin dijital dünyadaki izdüşümü.
Bilgi güvenliği, kurumun sahip olduğu bilginin değerini korumayı amaçlayan, teknolojiden çok daha eski bir disiplindir. Burada korunan şey ortam değil, bilginin kendisidir. Bir bilgi; kâğıt üzerinde bir dosyada, bir toplantı masasında konuşulan bir cümlede ya da bir veri tabanında olabilir. Üçü de aynı korumayı hak eder. Bu korumanın temel unsurları gizlilik, bütünlük ve erişilebilirliktir. Yani bilginin yetkisiz kişilerin eline geçmemesi, izinsiz değiştirilmemesi ve ihtiyaç duyulduğu anda kullanılabilir olması. Bunlardan herhangi biri zarar gördüğünde bir bilgi güvenliği ihlali olayından söz ediyoruz.
Siber güvenlik ise bu çerçevenin, birbirine bağlı bilgi sistemlerinin oluşturduğu siber uzaya taşınmış hâlidir. Aradaki fark ölçek ve hızdır. Kâğıt bir dosyayı çalmak için o binaya girmek gerekirken bugün bir veri tabanına dünyanın herhangi bir noktasından, saniyeler içinde ve çoğu zaman iz bırakmadan erişilebiliyor. Üstelik korunması gereken şey artık sadece veri değil, o veriyi üreten ve işleyen sistemlerin kendisi. Bir sulama otomasyonunu, bir sera iklimlendirme ünitesini ya da bir laboratuvar cihazını düşünün. Burada bir saldırının sonucu bilgi kaybının ötesinde, doğrudan fiziksel bir zarardır.
Haber Görseli
 Yasin Hakkı Kocaman Bilgi Teknolojileri Genel Müdür Yardımcısı
SİBER GÜVENLİK: TEKNOLOJİ, SÜREÇ VE İNSAN ÜÇGENİ
Bu noktada sık yapılan bir hataya değinmek isterim, bu siber güvenliği yalnızca teknik bir mesele olarak görmek. Oysa uygulamada karşımıza çıkan olayların önemli bir kısmı teknolojik bir açıktan değil, insan davranışından kaynaklanıyor. Sahte bir e-postaya tıklanması, zayıf bir parola belirlenmesi, yetki devrinin doğru yapılmaması ve benzerleri. Dolayısıyla siber güvenliği; teknoloji, süreç ve insan üçgeninde yürütülen bütüncül bir yönetim disiplini olarak tanımlamak daha doğru.
Son yıllarda bu kavram dünyası bir adım daha ilerledi ve bugün giderek daha çok “siber mukavemet”ten söz ediyoruz. Aradaki fark bir bakış açısı farkıdır. Klasik siber güvenlik yaklaşımı, saldırıyı engellemek üzerine kuruluydu; hedef, duvarı hiç aşılmayacak kadar yüksek örmekti. Ancak sistemler karmaşıklaştıkça ve tedarik zincirleri uzadıkça şu gerçek kabul edildi: yeterince kararlı bir saldırgan karşısında, hiçbir kurum yüzde yüz korunaklı değildir. Siber mukavemet, bu kabulle başlar.
Buradaki soru artık “saldırıya uğrar mıyım” değil, “saldırıya uğradığımda ne olacak” sorusudur. Bir kurumun olayı ne kadar erken fark ettiği, etkiyi ne kadar dar bir alanda tutabildiği, kritik hizmetlerini kesintiye uğratmadan ne kadar sürdürebildiği ve ne kadar sürede normale dönebildiği. Yani dayanıklılık, kapsama, sürdürme ve toparlanma kabiliyeti. Sonuçta bir vatandaş için asıl kritik olan kurumun saldırıya uğrayıp uğramadığı değil, başvurduğu hizmetin ayakta olup olmadığıdır. Biz de kurumsal planlamamızı bu anlayışla, süreklilik odaklı kuruyoruz.
Siber suç ile siber terör arasındaki sınır nerede başlıyor?
Ayrımı belirleyen şey kullanılan teknik yöntem değil, saldırganın amacı ve hedefin niteliğidir. Teknik olarak aynı yöntem her iki durumda da kullanılabilir; farkı yaratan nedenidir. Siber suçta genellikle maddi kazanç ya da kişisel bir menfaat vardır. Fidye yazılımları, banka kartı dolandırıcılıkları, veri hırsızlığı bu kategoriye girer. Siber terörde ise amaç ideolojik veya siyasidir; toplumda korku ve panik oluşturmak, kamu düzenini bozmak, devletin işleyişini sekteye uğratmak hedeflenir. Hedef seçimi de buna göre yapılır: enerji, su, ulaştırma, sağlık, finans ve gıda gibi kritik altyapılar. Bir saldırının tek bir kurumu değil, toplumun günlük yaşamını doğrudan etkilemeyi amaçlaması, bizi siber terör tartışmasına götürür.
MİLLÎ GÜVENLİĞİN AYRILMAZ BİR PARÇASI
Tarım ve orman alanı bu tablonun neresinde?
Bu soruya cevap vermeden önce bir ölçüt koymak isterim. Bir konunun millî güvenlik meselesi sayılabilmesi için, kesintiye uğradığında toplumun günlük hayatını doğrudan ve kısa sürede etkilemesi, telafisinin zaman alması ve dışarıdan ikame edilmesinin kolay olmaması gerekir. Bu ölçütü baz aldığımızda tarım ve gıda, ayrıca savunmaya ihtiyaç duymadan tablonun en önemli başlıkları olarak listeye girer. Toprak, su, tohum, mera, orman varlığımız ve gıdaya erişim; hem üretimi hem de toplumun temel ihtiyaçlarını doğrudan belirleyen başlıklardır. Dergimizde de bu tespitler sıkça yapılıyor ve Bakanlığımızın her faaliyeti bu bilinçle yürütülüyor.
Benim eklemek istediğim asıl husus ise şu: Aynı ölçüt, bu varlıkları yöneten veri ve sistemler için de geçerli. Çünkü bugün toprağın, suyun ve tohumun yönetildiği karar mekanizmalarının tamamı veriye dayanıyor. Nitekim Siber Güvenlik Kanunu’nun temel ilkelerinden ilkinin siber güvenliği millî güvenliğin ayrılmaz bir parçası sayması da bunun kabulüdür.
Somutlaştırayım. Hangi üreticinin hangi parselde ne ürettiği, desteklemelerin kime ne kadar ödeneceği, hangi bölgede hangi hastalık ya da zararlının görüldüğü, hayvan varlığımızın hareketleri ve kimliklendirilmesi, gıda denetimlerinin sonuçları, tohum ve gen kaynaklarımıza ilişkin kayıtlar, orman yangınlarının erken tespiti, barajlardan ve sulama şebekelerinden gelen veriler, laboratuvar analiz sonuçları… Bunların hepsi dijital sistemlerde tutuluyor ve bu sistemler üzerinden yönetiliyor. Bu sistemlerin konu sorumluluğu ilgili genel müdürlüklerimizde; bizim görevimiz ise altyapısını kurmak, veri akışını sağlamak ve güvenliğini temin etmek. Üretim sahada gerçekleşiyor, evet; ama o üretimi planlayan, yönlendiren ve destekleyen zekâ artık veri katmanında.
ASIL TEHLİKELİ OLAN VERİNİN SESSİZCE DEĞİŞTİRİLMESİ
Şöyle bir örnek vereyim: Bir saldırganın bir sistemi çökertmesi en görünür senaryodur ve aslında en kolay fark edilenidir. Bir başka ve asıl dikkat çekmek istediğim tehlike ise verinin sessizce değiştirilmesi, yani bütünlüğün bozulmasıdır. Bir hayvan hastalığı kaydının silinmesi, bir analiz sonucunun tahrif edilmesi ya da bir rekolte tahmininin oynanması; kısa vadede kimsenin fark etmeyeceği, ancak orta vadede yanlış politika kararlarına, haksız ödemelere ve halk sağlığı riskine dönüşebilecek bir müdahaledir. Bu yüzden veri bütünlüğünü, gizlilik kadar, hatta bazı sistemlerde ondan daha fazla önemsiyoruz.
Buna bir de tarımın kendi teknolojik dönüşümü ekleniyor. Otonom tarım makineleri, uzaktan kumandalı sulama sistemleri, sensör ağları, sera otomasyonları, İHA’lar ve uydu verileri. Tarım artık klasik anlamda bir bilgi işlem alanı değil, siber-fiziksel bir sistemler bütünü. Böyle bir yapıda saldırının sonucu ekranda kalmıyor; tarlaya, ahıra, sofraya yansıyor. Yanlış zamanlanmış bir sulama, bozulan bir soğuk zincir, durdurulmuş bir hasat operasyonu gerçek ve telafisi güç kayıplar demektir.
Dolayısıyla tarım ve gıda sistemlerini kritik altyapı olarak görmek, bir tercih değil zorunluluktur. Bakanlığımızın sorumluluk alanındaki sistemler de bu yaklaşımla süreklilik ve dayanıklılık esasına göre kurgulanıyor.
Bilişim teknolojilerinin stratejik öneminden bahsetmek abartılı mı olur?
Abartılı olmaz; aksine, çoğu zaman hâlâ olduğundan az konuştuğumuz kanaatindeyim. Askerî literatürde uzun yıllar boyunca dört harekât alanından söz edildi: kara, deniz, hava ve uzay. Bugün buna beşinci bir alan eklenmiş durumda, siber uzay. Bu, retorik bir benzetme değil; NATO dâhil pek çok yapı siber uzayı resmen bir harekât alanı olarak tanımladı. Diğer dördünden farkı şu: siber uzay, insan eliyle üretilmiş tek harekât alanıdır. Coğrafyası yoktur, sınırı yoktur ve her gün genişlemektedir. Son yıllarda özellikle bölgemizde yaşanan savaşlarda çokça örneğine şahit olduk ve olmaya devam ediyoruz.
YAPAY ZEKÂDAN SAVUNMA KADAR SALDIRGAN DA FAYDALANIYOR
Yapay zekâ bu denklemi nasıl değiştiriyor?
Burada iktisat literatüründe “yaratıcı yıkım” denilen olguya başvurmak istiyorum: Ekonomik dönüşüm, yalnızca mevcut düzeni adım adım iyileştirmekten değil, yeni olanın ortaya çıkabilmesi için eski yapıların bir bölümünü yerinden etmesinden de kaynaklanır. Her inovasyon mevcut yapının üzerine eklenen bir katman değildir; bazıları o yapıyı büsbütün geçersiz kılar. Yıkıcı olan da bunlardır. Bu tespit güvenlik alanı için de birebir geçerli ve ben bunu mesleki hayatım boyunca defalarca gözlemledim. Her teknoloji dalgası, eski iş modelleri ile birlikte eski güvenlik varsayımlarını da yıkıyor.
Yapay zekâ, bu dalgaların en hızlısı ve bana kalırsa en derini. Savunma tarafında muazzam bir imkân sunuyor; milyonlarca kayıt arasından anormal davranışı saniyeler içinde tespit etmek, bir olayın kapsamını insan gücüyle mümkün olmayan bir hızda çıkarmak, uzman açığını bir ölçüde kapatmak. Ancak aynı kabiliyet saldırgan tarafta da mevcut.
Bu tehdidin tarım ve gıdaya yansıyan somut örnekleri var mı?
Ne yazık ki var ve son yıllarda belirgin biçimde arttı.2021 yılında dünyanın en büyük et işleme şirketlerinden biri fidye yazılımı saldırısına uğradı ve birden fazla kıtadaki tesislerinde üretimini durdurmak zorunda kaldı. Etkisi bir veri kaybının ötesinde, doğrudan et arzında ve fiyatlarda hissedildi.
Bir de hedef bile olmadan zarar görme ihtimali var. 2017’de bir ülkedeki muhasebe yazılımının güncelleme mekanizması üzerinden yayılan zararlı yazılım, saldırının asıl hedefi olmadıkları hâlde küresel bir gıda üreticisini ve dünyanın en büyük konteyner taşımacılığı şirketlerinden birini de felç etti. Bu olay bize şunu öğretti: Bugün kendi sisteminizi mükemmel korusanız bile, tedarik zincirinizdeki bir halkanın zafiyeti sizi vurabilir.
Siber Güvenlik Kanunu’nun temel ilkeleri arasında, güvenlik tedbirlerinin ürün ve hizmetlerin tüm yaşam döngüsü boyunca uygulanmasının esas olduğu yazılı. Makine alırken beygir gücüne ve yakıt tüketimine baktığımız kadar, o makinenin yazılımının ne kadar süre destekleneceğine de bakmamız gereken bir döneme giriyoruz.
Tüm bu örneklerin ortak dersi şu: Gıda tedarik zincirinin halkaları birbirinin dijital sistemine bağlandıkça, tek bir noktadaki kesinti zincirin tamamına yayılır hâle geldi. Bir ülkenin sofrasını tehdit etmek için artık limanını abluka altına almak gerekmiyor.
İYİ İŞLEYEN SİSTEM ANCAK AKSADIĞINDA GÖRÜNÜR OLUYOR
Bakanlığın bu konudaki çalışmalarından bahseder misiniz?
Bu işin çok da konuşulmayan bir tarafı var. Şöyle ki Bakanlığımızın en kritik görevlerinden biri sınırlarda yapılıyor. Ülkemize giren canlı hayvanlar, bitkiler, bitkisel ve hayvansal ürünler ile gıda ve yem; havalimanları, limanlar ve kara sınır kapılarındaki veteriner sınır kontrol noktalarımız ve zirai karantina müdürlüklerimiz tarafından denetleniyor. Amaç basit ama hayati: Ülkemizde bulunmayan bir hayvan hastalığının, bir bitki zararlısının ya da güvenilir olmayan bir gıdanın sınırdan içeri girmemesi. Bu iş yedi gün yirmi dört saat yürüyor. Yılbaşında da yürüyor, bayramda da. Nöbet hiç bitmiyor.
Ve şunu açıkça söyleyeyim: Vatandaşımızın büyük bölümü bu hizmetin varlığından haberdar değil. Bunu bir şikâyet olarak söylemiyorum, çünkü sebebi belli. Bu tür işler yalnızca aksadığında görünür hâle gelir. Sınırdan bir hastalık girmediği sürece kimse o kontrol noktasını konuşmaz; bir kez girdiğinde ise yıllarca konuşulur. Sessizce iyi işleyen her sistemin kaderi budur.
İşte siber güvenlikle sınır kontrolü arasında kurduğum bağ tam burada. İkisi de görünmez emek. İkisi de ancak başarısız olduğunda fark ediliyor. İkisinde de başarının ölçüsü, hiçbir şeyin olmaması.
Meselenin bizi ilgilendiren tarafı ise şu: Bu kontroller artık kâğıt üzerinde yürümüyor. Bir sevkiyatın belgesi, geldiği ülkedeki sağlık sertifikası, laboratuvar sonucu, geçmiş kayıtları; hepsi dijital sistemler üzerinden işliyor. Sınır kapısında sistem durduğunda iki seçenek kalır: Ya sevkiyat bekler ki bu canlı hayvan ve bozulabilir ürün söz konusu olduğunda ciddi bir sorundur ya da kontrol gevşer ki bu asla kabul edilemez. Dolayısıyla o kapıdaki sistemin ayakta kalması, tek başına teknik bir başarı değil, ülkemizin bitki ve hayvan sağlığının korunmasının bir parçası.
Bizim işimiz de tam olarak bu: Nöbet tutan arkadaşlarımızın elindeki ekranın her zaman çalışıyor olmasını sağlamak. Sınırı korumakla siber sınırı korumak, aynı kurumun iki ayrı nöbeti. Biz bu sorumluluğun farkındayız ve sistemlerimizi bu bilinçle koruyoruz.